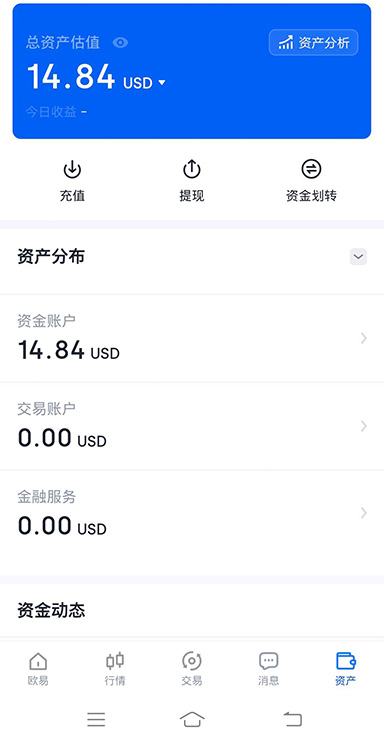
设备管理面板
集中查看已登录设备、最近活动时间与地理位置,发现陌生终端可一键下线,是ok下载后应优先配置的入口。
不建议。第三方站点的安装包无法验证是否被二次打包,签名信息可能已被替换。优先从官方渠道获取,并比对哈希值,不一致立即删除。
ok下载后提前设置价格预警与止损委托,避免极端行情下手动操作延误。预案先行能减少情绪化决策带来的额外风险敞口。
ok下载后关注版本迭代提示,旧版本可能遗留已知漏洞。通过官方渠道获取更新包而非第三方推送,确保补丁真实有效且未被篡改。
集中查看已登录设备、最近活动时间与地理位置,发现陌生终端可一键下线,是ok下载后应优先配置的入口。
先别急着充值。问自己三个问题:安装包来源是否可追溯?应用权限是否已收紧?登录设备是否已绑定提醒?建议按顺序操作:核对安装包签名与版本号,进入设置关闭无关权限,开启两步验证并绑定常用设备,最后用小额资金完成一次完整的充值提现闭环测试,确认链路正常后再逐步增加使用深度。
ok下载客户端内发起提币时,养成核对地址首尾字符与网络类型的习惯,大额操作先小额测试到账,避免因剪贴板劫持导致资产流向错误地址。
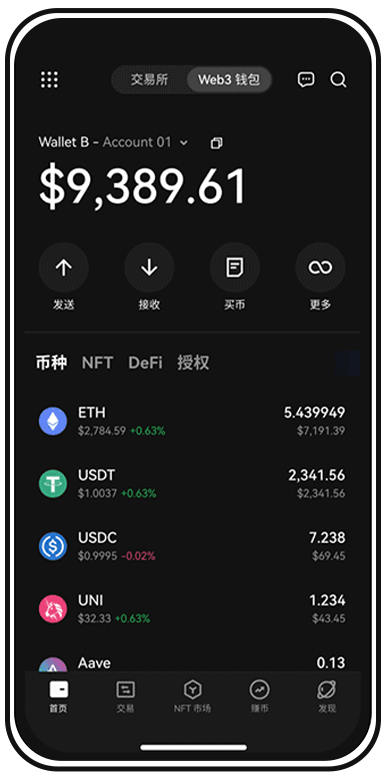
利用ok下载客户端的账单导出功能定期备份成交与转账记录,出现争议时可作为核对依据,也便于复盘自身操作中的风险盲区。
将与ok下载客户端相关的操作集中在专用设备上,不与日常社交、娱乐应用混用,减少恶意软件通过其他应用横向读取剪贴板与通知的机会。
对比官方公布的签名指纹与版本号,检查应用体积是否异常偏大,观察是否有非官方页面跳转或额外权限申请,任一异常都应卸载重装。
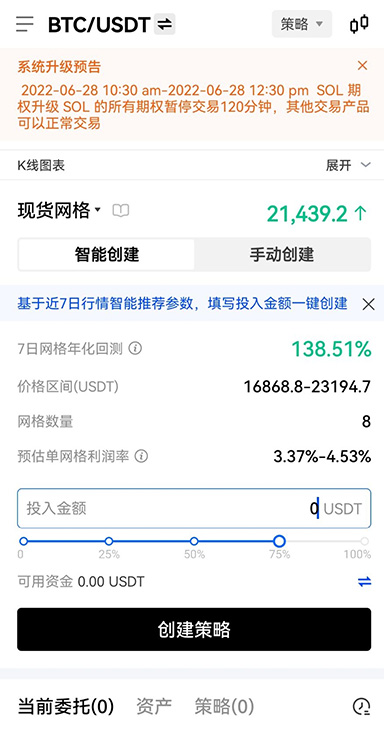
记录登录、改密、提币等关键动作的时间线,ok下载后定期翻阅可及时发现异常操作痕迹,为后续处置提供依据。
获取ok下载安装包后,与官方公布的校验值逐项比对,哈希一致才继续安装。这一步能有效拦截传输途中被替换或被二次打包的篡改文件。
ok下载安装完成后,逐项检查应用申请的权限,关闭与功能无关的通讯录、短信等授权,把权限面收窄到交易与行情所需的最小范围。
这是系统安全机制在起作用。先确认安装包来源可信,再临时允许该来源安装,完成后立即关闭该开关,不要长期保持未知来源授权开启状态。
风险控制从下载那一刻就开始。现在就按本页步骤核验渠道、比对安装包、收紧权限,让每一次ok下载都走在可验证的路径上。